01 · Der Weg
Nur verschlüsselt über HTTPS.
Der Zugriff erfolgt ausschließlich verschlüsselt über HTTPS. Vor dem Server liegt ein Schutz gegen Angriffe und automatisierte Zugriffe.
Mit KI entsteht eine App an einem Wochenende. Der schwierige Teil kommt danach: Ständig werden neue Lücken in verbreiteter Software bekannt. Wer eine Anwendung betreibt, muss sie kennen, verstehen und schließen – bevor jemand sie ausnutzt. Das nimmt dir keine KI ab, die nur den Code geschrieben hat.
Unsere Systeme werden regelmäßig geprüft. Wird irgendwo eine Lücke bekannt, wissen wir schnell, ob sie JusTick betrifft.
Wir kennen jeden Baustein unter JusTick. Ein Sicherheitsupdate spielen wir geplant ein – nicht erst, wenn es in der Zeitung steht.
Jede neue Version läuft zuerst in einer eigenen Testumgebung und wird dort von uns durchgeklickt. Erst danach geht sie in den Livebetrieb.
JusTick läuft ohne die üblichen Baukasten-Systeme, die Angreifer täglich abklopfen. Wir sehen diese Versuche jeden Tag – sie laufen ins Leere.
Die Justen iT GmbH betreut die IT von Unternehmen – Sicherheit ist unser Beruf, nicht unser Nebenprojekt. Deine Daten sind gespeichert auf unserem eigenen Server in Deutschland – mit Zwei-Faktor-Anmeldung, Anmeldung mit Microsoft 365, getrennten Daten je Betrieb und täglichen Sicherungen. Eine Lücke gefunden? Unser Meldeweg steht in der security.txt.
Zeiterfassung ist schnell gebaut. Vertrauen nicht.
Sieben Abschnitte, jeder mit Verweis auf die Quelle zum Nachlesen: Datenschutzinformationen, security.txt, Impressum.
Der Zugriff erfolgt ausschließlich verschlüsselt über HTTPS. Vor dem Server liegt ein Schutz gegen Angriffe und automatisierte Zugriffe.
Der Betrieb erfolgt auf einem eigenen Server der Justen iT GmbH in einem Rechenzentrum in Deutschland. Die Datenbank ist von außen nicht erreichbar.
Server-Logdaten (u. a. IP-Adresse) werden nur so lange gespeichert, wie es für Betrieb und Sicherheit erforderlich ist, und anschließend gelöscht.
JusTick arbeitet mit strikter Mandantentrennung. Jede Abfrage ist an die eigene Organisation gebunden – und ein serverseitiges Sicherheitsnetz prüft das noch einmal.
Jede Nacht sichern wir alle Daten verschlüsselt. Eine tägliche Prüfung meldet fehlende oder zu alte Sicherungen.
Einzelheiten in den technischen und organisatorischen Maßnahmen.
gegen Angriffe und automatisierte Zugriffe
Nachzulesen in den Datenschutzinformationen der App
Microsoft bleibt für zwei klar abgegrenzte Zwecke eingebunden: die Anmeldung über Microsoft Entra ID und den Versand von E-Mails über Microsoft Graph. Eine Speicherung deiner Zeit- und Stammdaten bei Microsoft findet nicht statt.
Anmeldung per Microsoft-Entra-ID (SSO). Kein neues Passwort – passt in die bestehende IT.
Das 2FA-Geheimnis wird verschlüsselt gespeichert. Hinzu kommen Zugriffskontrollen und strikte Mandantentrennung.
Im HandbuchMicrosoft Entra ID ist bei der Anmeldung Identitätsanbieter des Kunden. Einrichtung, Zustimmung und Verwaltung der Konten – etwa Zuweisung, bedingter Zugriff, Löschen von Konten – liegen bei dir.
Einrichtung mit Entra IDTablet an der Wand: Wer kein Diensthandy hat, stempelt per persönlicher PIN – Kommen, Gehen und Pause mit einem Tipp.
Im HandbuchNachzulesen in den Datenschutzinformationen der App
Jede Änderung an Zeiten, Abwesenheiten und Freigaben wird mitgeschrieben. Die Historie ist auf Datenbankebene gegen Ändern und Löschen gesperrt – auch für die Anwendung selbst.
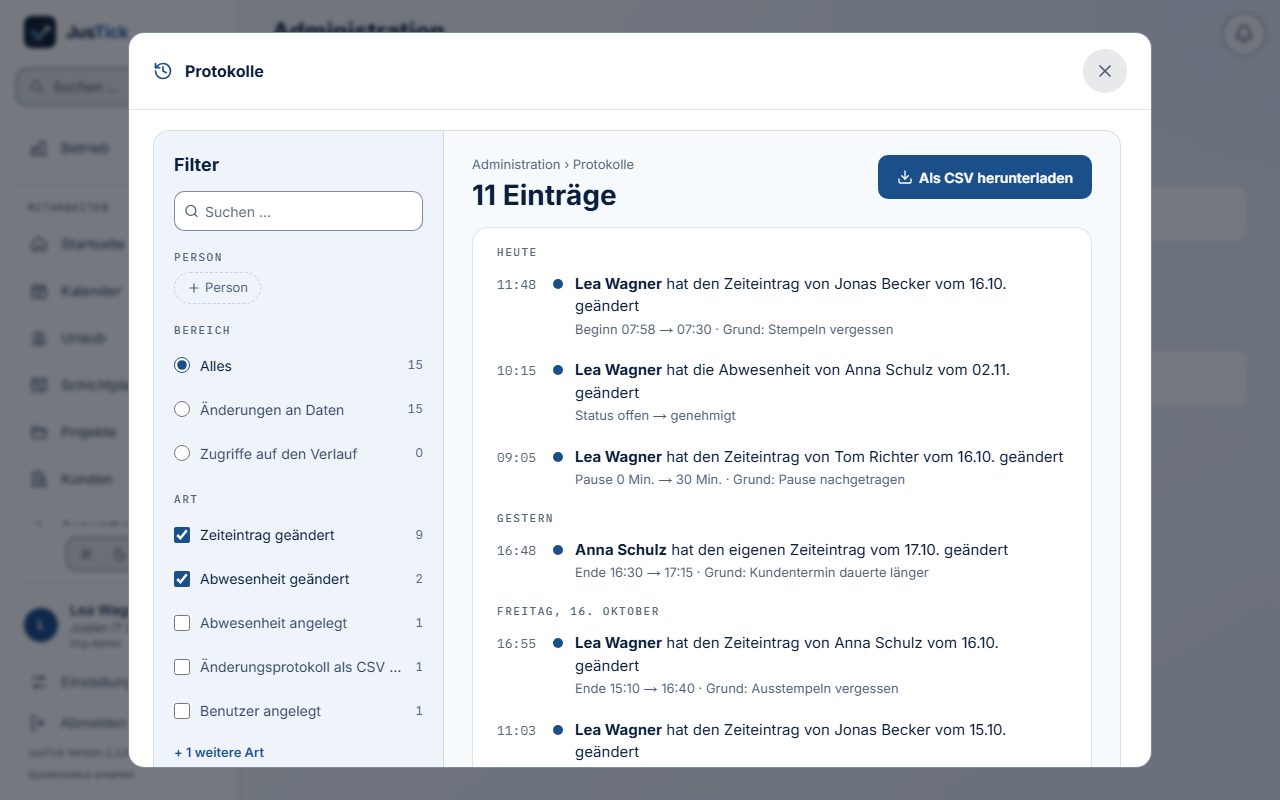
Mit altem und neuem Wert, Name und Zeitpunkt – in jedem Tarif.
Die Anwendung kann im Protokoll schreiben und lesen, aber weder ändern noch löschen.
Monatsabschluss mit Storno statt Löschen sowie Auswertung und CSV-Export des Protokolls (auf Anfrage).
Nein. Jede Änderung schreibt einen Eintrag in die Historie, und die Historie ist auf Datenbankebene gegen Ändern und Löschen gesperrt – auch für die Anwendung selbst. Einen abgeschlossenen Monat kann nur ein Administrator wieder öffnen – und auch das steht im Protokoll.
Mitgeschrieben wird in jedem Tarif. Monatsabschluss und Export der Historie gibt es in Enterprise oder als Zusatzmodul (auf Anfrage).
Nachzulesen unter GoBD · Protokolle im Handbuch
Wo wir Dienstleister einsetzen, verarbeiten sie Daten nur in unserem Auftrag und nach unserer Weisung. Geregelt ist das im Auftragsverarbeitungsvertrag (AVV) mit unseren Geschäftskunden.
Nachzulesen in den Datenschutzinformationen der App
Die Reichweite messen wir ohne Cookies anhand gekürzter Server-Protokolle. Die Website setzt keine Tracking- oder Analyse-Cookies und bindet keine Drittdienste zu Werbe- oder Analysezwecken ein.
203.0.113.47203.0.113.0das letzte Byte2001:db8:85a3:8d3:1319:8a2e:370:73482001:db8:85a3::alles nach den ersten 48 BitDie IP-Adresse wird bereits beim Schreiben des Protokolls gekürzt, sodass kein Rückschluss auf einzelne Personen möglich ist.
Dann löschen wir die gekürzten Protokolle.
Höchstens so lange bewahren wir die zusammengefassten Zahlen auf, z. B. Aufrufe je Tag und Seite.
Ausgewertet wird auf unserem eigenen Server; Daten werden dabei nicht weitergegeben.
Die Datenschutzerklärung gilt für die Website justick.cloud. Für die eigentliche Anwendung unter app.justick.cloud (Anmeldung, Zeiterfassung) gelten die gesonderten Datenschutzinformationen der App.
Unser Meldeweg steht in der security.txt: zwei Adressen, auf Deutsch oder Englisch.
Die Statusseite zeigt den aktuellen Betriebszustand: ob die App erreichbar ist und ob eine Störung bekannt ist. Sie misst selbst, alle 30 Sekunden.
Zum SystemstatusWas du ohne Netz gestempelt hast, liegt auf dem Gerät und wird nachgereicht, sobald wieder Verbindung besteht.
Nachzulesen in der security.txt · Systemstatus
JusTick ist ein Produkt der Justen iT GmbH. Die Angaben rechts stehen so im Impressum.